Si tu empresa teletrabaja con FortiGate, revisa esto antes de la próxima actualización
Fortinet ha retirado el sistema de conexión remota que usan muchísimas empresas. Te contamos qué ha cambiado, por qué puede dejarte sin teletrabajo de un día para otro y cómo pasarte al nuevo sin sustos.
Si en tu empresa se trabaja desde casa y la oficina tiene un firewall FortiGate, es muy probable que tus empleados se conecten con el programa FortiClient usando un sistema llamado SSL VPN. Es cómodo, funciona casi en cualquier sitio y lleva años usándose.
El problema es que ese sistema se ha acabado.
Qué ha cambiado
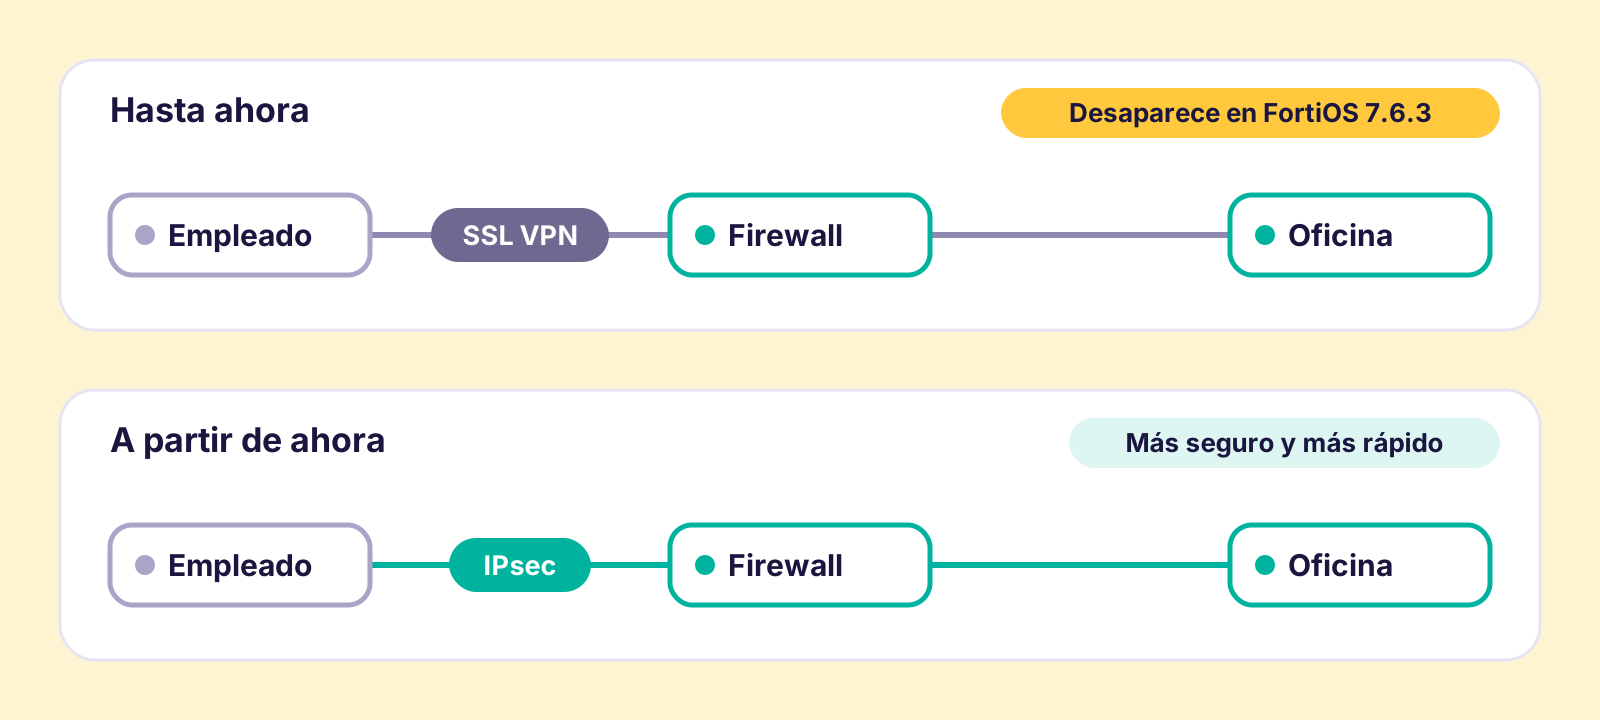
A partir de la versión 7.6.3 de FortiOS (el “sistema operativo” de los FortiGate), Fortinet ha eliminado el modo de conexión SSL VPN que usa FortiClient en todos sus modelos. No es que deje de recomendarse: desaparece del equipo y la configuración que tenías no se conserva al actualizar.
La alternativa que propone el propio fabricante es otro tipo de conexión llamado IPsec.
Por qué te puede pillar por sorpresa
Desde hace varias versiones, los FortiGate vienen con las actualizaciones automáticas activadas de fábrica. Es una buena idea para la seguridad, pero tiene una consecuencia: si el equipo se actualiza solo a la 7.6.3 antes de haber hecho el cambio, un lunes a primera hora nadie puede conectarse desde casa.
Lo primero que conviene hacer, hoy mismo: comprobar en qué versión está tu FortiGate y si tiene activada la actualización automática.
¿Es malo el cambio? No, al contrario
Más allá de la obligación, pasar a IPsec es una mejora:
- Más seguro. El SSL VPN ha sido durante años una de las puertas de entrada más atacadas en los firewalls de las empresas.
- Más rápido. Los FortiGate están preparados para mover este tipo de conexión con mucha más soltura.
- Funciona en casi cualquier red. Se puede configurar para que pase por el mismo “camino” que una web normal, así que sigue funcionando en hoteles o redes de clientes que bloquean otras conexiones.
- Se mantiene el doble factor. Los empleados pueden seguir validándose con el móvil como hasta ahora.
Cómo hacer el cambio sin sustos
- Comprobar la versión del firewall y controlar las actualizaciones automáticas hasta terminar.
- Hacer inventario de quién se conecta desde fuera y a qué. Suele ser un buen momento para quitar accesos que ya no hacen falta.
- Probar con unas pocas personas con los dos sistemas funcionando a la vez, para detectar problemas sin afectar a todo el mundo.
- Pasar al resto y apagar el sistema antiguo, y solo entonces actualizar el firewall.
Hecho con calma y en este orden, el cambio es prácticamente invisible para los usuarios.
¿No sabes en qué situación está tu firewall o quieres que hagamos el cambio contigo? Escríbenos y lo revisamos.